
サイバー攻撃により多くの企業から個人情報が漏洩しています。
私もTIMESカーをはじめ、多くの企業から個人情報が洩れました。
本日11/3(火)も株式会社ノジマから個人情報が漏洩したと連絡を受けました。
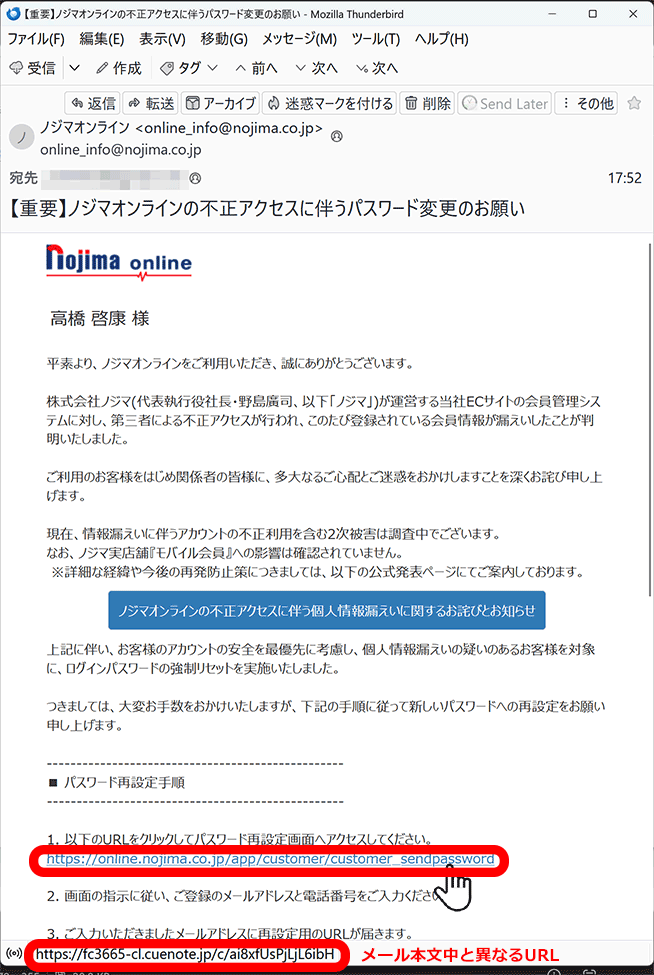
そのメールのタイトルは「【重要】ノジマオンラインの不正アクセスに伴うパスワード変更のお願い」となっています。
しかし、本文中に記載があるパスワード再設定画面のURLはリンク先が記載と異なるものになっています。
つまりノジマのサイトではないところに飛びます。
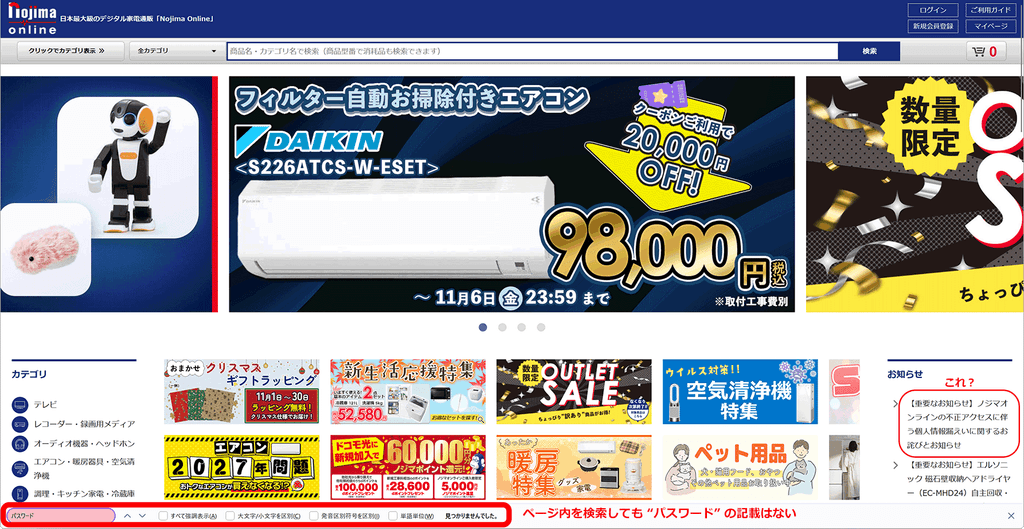
怪しいので、検索サイトからノジマオンラインに行ってみましたが、トップページにパスワード変更を依頼するような記載はありません。
"パスワード" でページ内検索を行ってみましたが見つかりません。
詐欺メールではないのかもしれませんが、これでは疑われても仕方ありません。
本来は
①管理者側でパスワードをリセットする
②その後の最初のログインでユーザーに新規に設定してもらう
③同時に多要素認証の設定を必須でしてもらう
が正しいと思います。
ユーザーに変更させるにしても、メールにはURLは記載せずにトップページに大きく案内を記載するべきです。
このような意識の会社だから漏洩するとも言えますね。
投稿者プロフィール
- デジタルサービスdot 代表
最新の投稿
 お知らせ2026年11月3日ノジマから届いたメール?
 お知らせ2026年6月8日Dell Expert Network Eliteメンバー認定トロフィーをいただきました!
 お知らせ2026年6月1日ITに明るい方が職場にいると…
 お知らせ2026年6月1日"NotebookLM" のお勉強をしてきました!
