
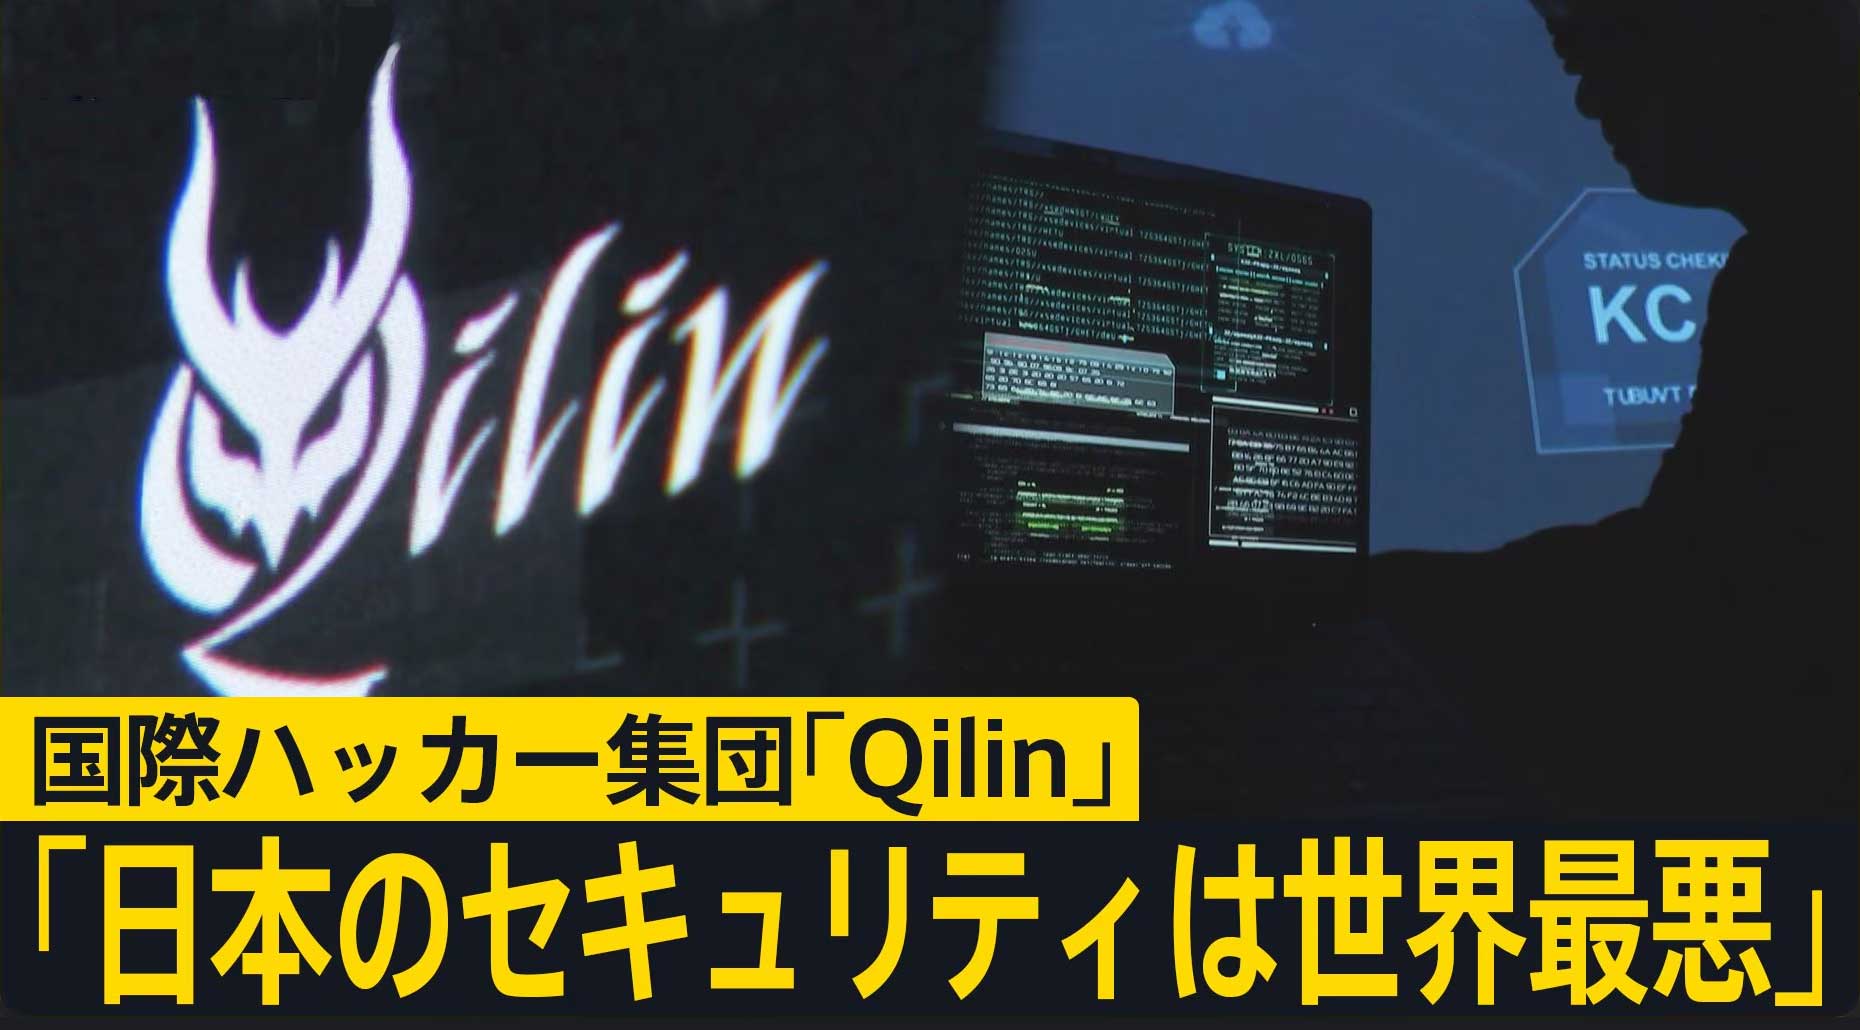
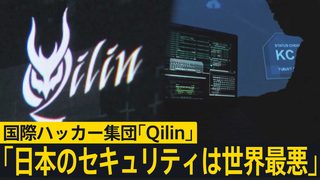
TVニュースで「日本は昔からある古い脆弱性が見つかる。馬鹿げているし、奇妙なことだ。」とのロシア系の国際ハッカー集団「Qilin(キリン)」のコメントが流れていました。
これを聞いた妻が「日本ってなんで弱いの?」と聞いてきました。私は「経営者の理解がなくて、金を出さないからだよ。」と即答しました。
経営者は投資や費用支出に対して「そのお金でどれだけ売り上げや利益が上がるのか?」しか見ていない方が多いように思います。
確かにそれが経営の基本ではあるのですが、一方でリスク管理も必要です。
サイバー攻撃に限らずIT関係のリスクは経営者にとってはとても見えづらいものなので、理解してもらうのは大変です。
リスクについてしっかり説明して理解してもらうのは情報システム担当者の役割なのですが、そもそも情報システム担当者を置いていないとか、置いていても名ばかりで雑用係のような扱いをしている会社も多いのではないでしょうか?
このように情報システム担当者の地位が低いことが根本的な原因のように思います。
結果的に経営者はリスクの提言を受けることができず、何も知らないまま被害を被ることになるのです。
上述のハッカーのコメントはこのような日本の現実をよく表していると思います。
ネットワーク機器のファームウェアアップデートや、ソフトウェアのセキュリティ更新プログラムの適用などを確実に行うことの必要性(=コストを掛ける)という、最も基本的なことから認識していただくことが必要ですね。
投稿者プロフィール
- デジタルサービスdot 代表
最新の投稿
 お知らせ2026年11月9日日本のセキュリティは世界最悪!
 お知らせ2026年11月3日ノジマから届いたメール?
 お知らせ2026年6月8日Dell Expert Network Eliteメンバー認定トロフィーをいただきました!
 お知らせ2026年6月1日ITに明るい方が職場にいると…